Quantum Computing en informatiebeveiliging: wat betekent dit voor financiële organisaties?
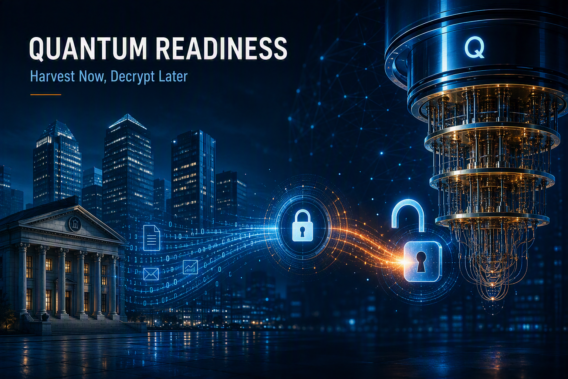
Informatiebeveiliging in de financiële wereld wordt er niet eenvoudiger op. Recent las ik namelijk een artikel* van Bank for International Settlements (BIS) over Quantum Computing en de financiële sector. De BIS waarschuwt in dat verband voor het scenario harvest now, decrypt later. Wachten totdat quantumcomputers alles kunnen kraken is geen optie, is mijn stelling. Waarom dat zo is en wat nu al kunt doen heb ik onderstaand beschreven:
Harvest now
Het betekent letterlijk: ‘Nu verzamelen, later ontsleutelen’. Het is een behoorlijk eng idee dat cybercriminelen nu al data aan het verzamelen zijn om financiële en privacygevoelige data te kunnen kraken op het moment dat de quantum technologie hiervoor beschikbaar is. Het gebeurt onderhuids, zonder zichtbaar te zijn en kan zich plotseling gaan manifesteren. De combinatie van AI-gestuurde aanvallen op grote schaal, nadat een kraak geslaagd is met behulp van quantumtechnologie, maakt mij er niet geruster op.
Met data van nu
Een aanval in de toekomst
Denk bijvoorbeeld aan een bank die vandaag gevoelige informatie over een klant, een grote bedrijfsovername of een financiële transactie versleuteld verstuurt. Een aanvaller kan die gegevens nu al onderscheppen en bewaren, ook al kan hij ze op dit moment niet lezen. Als quantumcomputers in de toekomst krachtig genoeg worden om bepaalde huidige vormen van versleuteling te doorbreken, kan diezelfde aanvaller de opgeslagen gegevens alsnog ontsleutelen. Informatie die vandaag goed beveiligd lijkt, kan dan toch op straat komen te liggen.
Weet wat je moet beschermen
Wacht niet tot quantumcomputers krachtig genoeg zijn. Ook de BIS is daar duidelijk over: de transitie naar quantumveilige beveiliging moet vandaag beginnen. Een eerste stap is daarom weten welke gevoelige informatie je organisatie bewaart, welke gegevens langdurig vertrouwelijk moeten blijven en waar binnen de organisatie cryptografie wordt gebruikt. Cryptografie is overigens de techniek waarmee informatie wordt versleuteld en beveiligd, zodat alleen bevoegde personen of systemen deze kunnen lezen of gebruiken.
Maak zichtbaar waar je kwetsbaar bent
Vervolgens is het belangrijk om in kaart te brengen welke systemen en toepassingen afhankelijk zijn van huidige vormen van versleuteling. De BIS noemt een dergelijke cryptografische inventarisatie een belangrijke basis voor de overgang naar quantumveilige beveiliging. Het begint dus niet meteen met het vervangen van systemen, maar met het stellen van de juiste vragen: waar zit onze gevoelige informatie, hoe wordt die beschermd en hoe lang moet die bescherming meegaan?
Wacht niet op de quantumcomputer
Daarna kun je stap voor stap toewerken naar zogenaamde post-quantum cryptografie: nieuwe cryptografische technieken die zijn ontwikkeld om ook bestand te zijn tegen aanvallen van krachtige quantumcomputers. De BIS benadrukt dat dit geen eenvoudige kwestie is van één algoritme vervangen. Een gefaseerde aanpak, waarbij organisaties beginnen met de meest kritieke systemen en gevoelige informatie, ligt meer voor de hand. Ook het testen van nieuwe oplossingen is belangrijk.
Zorg dat je kunt blijven bewegen
Misschien wel het belangrijkste is om ervoor te zorgen dat cryptografie in de toekomst relatief eenvoudig vervangen kan worden. De BIS noemt dit cryptographic agility: de mogelijkheid om mee te bewegen wanneer nieuwe beveiligingsstandaarden of dreigingen daarom vragen. Dat voorkomt dat een organisatie over een aantal jaar voor een enorme technische operatie komt te staan. Juist nu nadenken over die flexibiliteit kan later veel tijd en risico besparen. Daar is soms wel de volgende vraag bij van belang:
Hoe wendbaar zijn de systemen waarop we vandaag vertrouwen eigenlijk?
Veel financiële organisaties werken nog met legacy systemen die in de loop der jaren zijn uitgebreid en aangepast. Hoe eenvoudig is het om daar straks nieuwe cryptografie in door te voeren? Als een beveiligingsmechanisme diep verweven zit met oude software, koppelingen of infrastructuur, kan vervangen veel complexer zijn dan vooraf gedacht. Juist daarom is het verstandig om nu al te weten waar zulke afhankelijkheden bestaan van systemen die moeilijk mee kunnen bewegen.
De dreiging wacht niet op de technologie
Quantum readiness gaat daarmee niet alleen over de vraag wanneer de eerste krachtige quantumcomputer beschikbaar is. Het gaat vooral over de vraag of je organisatie tegen die tijd klaar is om haar informatie daadwerkelijk te blijven beschermen. Zoals de BIS het treffend omschrijft: de risico’s van quantumcomputing zijn “more imminent than their development horizon”. Dat lees ik zo ongeveer als volgt: de quantumcomputer mag dan nog toekomstmuziek zijn, de risico’s die ermee samenhangen zijn dat allerminst. De technologie mag dan nog in ontwikkeling zijn, de data die vandaag wordt verzameld kan al wel op de toekomst wachten.
Je kunt vandaag al beginnen zonder te wachten op de komst van een krachtige quantumcomputer. Zorg eerst dat je weet welke informatie je moet beschermen, waar die informatie zich bevindt, welke cryptografie wordt gebruikt en wie of wat toegang heeft. Onderzoek vervolgens welke systemen afhankelijk zijn van cryptografie die op termijn vervangen moet kunnen worden. Door nu inzicht te creëren en rekening te houden met cryptographic agility, het vermogen om cryptografie relatief eenvoudig te vervangen, voorkom je dat een toekomstige overgang een ongecontroleerde technische operatie wordt.
Dat begint met een cryptografische inventarisatie. Je brengt daarbij in kaart waar cryptografie binnen je organisatie wordt gebruikt, bijvoorbeeld in databases, applicaties, verbindingen, certificaten en gegevensuitwisseling. Vervolgens kijk je welke informatie langdurig vertrouwelijk moet blijven en welke systemen moeilijk kunnen worden aangepast. Zonder zo’n overzicht is het lastig om te bepalen waar je moet beginnen met quantum-readiness.
Je hoeft niet direct alle bestaande encryptie te vervangen. De eerste stap is inzicht krijgen in waar en hoe je cryptografie gebruikt. Breng daarom in kaart welke gevoelige informatie je organisatie verwerkt, welke systemen daarvan afhankelijk zijn en welke cryptografische technieken worden toegepast. Daarna kun je bepalen welke systemen prioriteit hebben en waar een overgang naar post-quantumcryptografie (PQC) nodig is. NIST heeft inmiddels meerdere standaarden voor post-quantumcryptografie vastgesteld. Raadpleeg desgewenst ook deze NIST bron als je hier meer over wilt weten.
Harvest now, decrypt later betekent dat een aanvaller versleutelde informatie vandaag onderschept en bewaart, om die mogelijk in de toekomst te ontsleutelen. De informatie hoeft dus vandaag nog niet te kunnen worden gekraakt. Het risico ontstaat wanneer quantumcomputers later krachtig genoeg worden om de gebruikte cryptografie te doorbreken. Dit maakt vooral gegevens met een lange vertrouwelijkheidsduur relevant, maar vooral kwetsbaar.
Quantum computing kan in de toekomst een bedreiging vormen voor een deel van de cryptografie die vandaag wordt gebruikt om financiële informatie te beschermen. Vooral bepaalde public-key cryptografische technieken kunnen kwetsbaar worden wanneer quantumcomputers krachtig genoeg zijn. Voor financiële organisaties is het extra uitdagend omdat gevoelige gegevens vaak jarenlang vertrouwelijk moeten blijven.
Het gesprek aangaan?
Proactief zijn rondom informatiebeveiliging, data kwalificatie, cybersecurity, autorisatie eb compliance is wat al jarenlang bij ons past. Neem contact op als je hier eens over door wilt praten.